Cibersabotaje a supermercados europeos: atacan sistemas de frío desde Bélgica hasta Estonia
Refrigeradores y congeladores fueron manipulados a distancia; los equipos alcanzaron 50 °C en una tienda sueca.
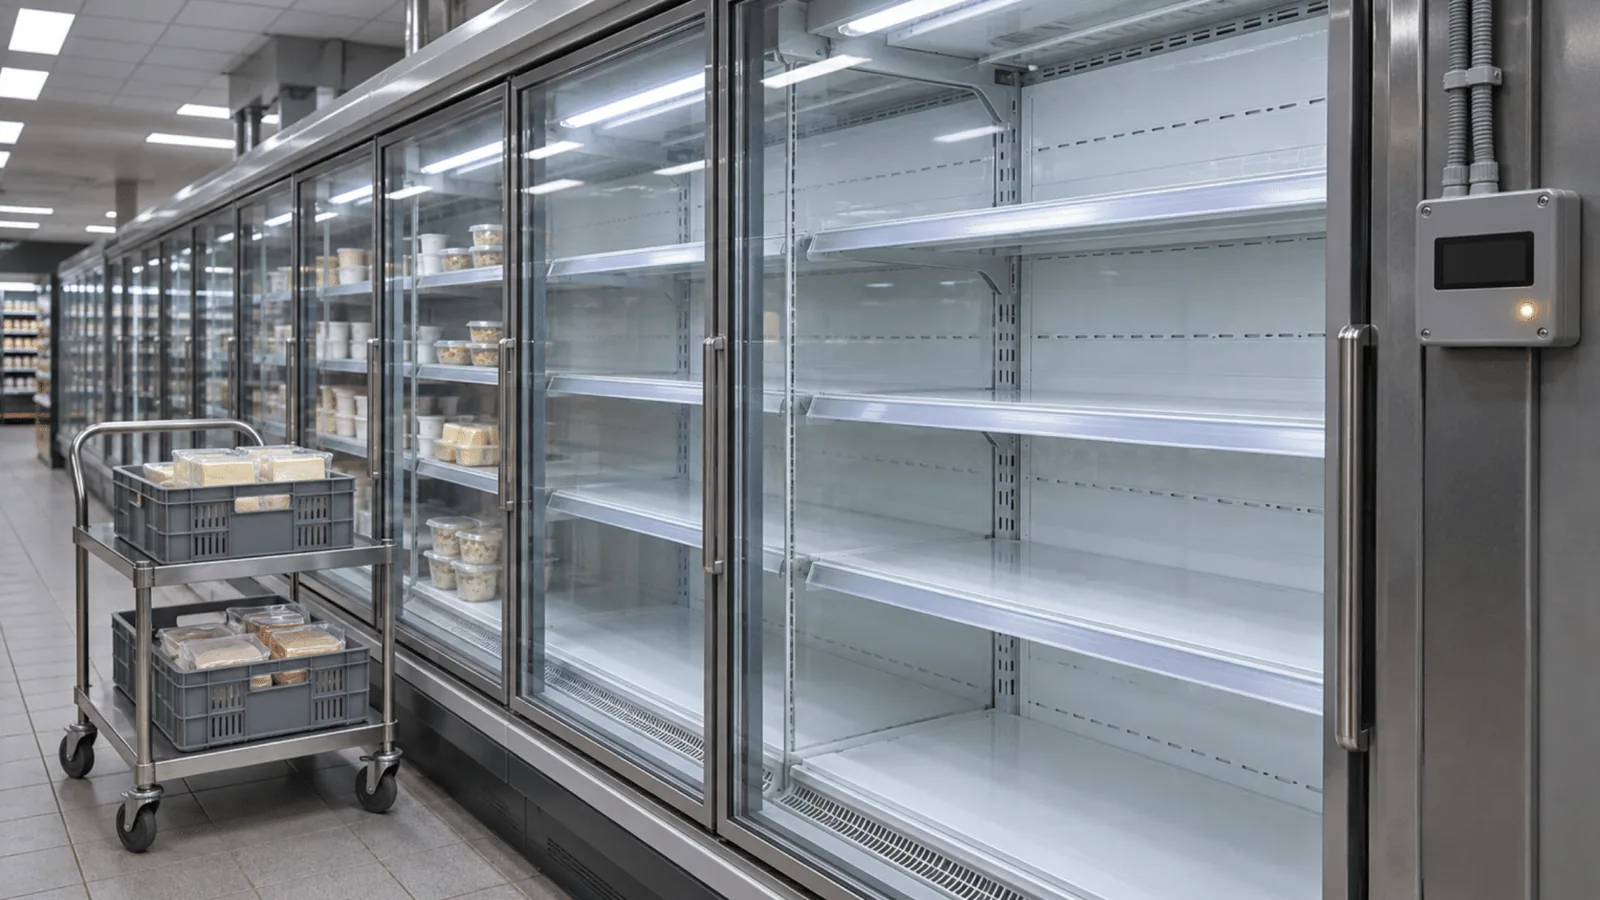
Durante la madrugada del lunes 2 de noviembre, atacantes remotos tomaron el control de sistemas de refrigeración en supermercados de al menos siete países europeos: Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia. Los equipos fueron programados para calentarse en lugar de enfriar, lo que obligó a las cadenas a retirar productos refrigerados y congelados como medida de precaución. Nadie se ha adjudicado los ataques hasta ahora.
El modus operandi: temperaturas que suben de golpe
Según reportes de BBC, Reuters y medios locales, el incidente comenzó cerca de las 2:00 de la madrugada. Hacia las 4:00, gerentes de tiendas Delhaize en Bélgica recibieron mensajes de texto que alertaban sobre alzas bruscas de temperatura en sus equipos de frío. En algunos casos se elevó la temperatura programada; en otros, los sistemas entraron en modo de descongelamiento, lo que los calentó en lugar de mantenerlos fríos, según detalló The Hacker News. En una tienda de la cadena sueca ICA en Sjöbo, la configuración llegó a 50 °C.
Las cadenas afectadas confirmaron que ningún local fue golpeado a gran escala. En Bélgica, Carrefour reportó 15 de sus más de 700 tiendas, y Delhaize reconoció un “incidente informático” en parte de sus sistemas de refrigeración. NL Times indicó que al menos 40 supermercados Delhaize habrían resultado afectados, cifra que la empresa no confirmó. En Irlanda, Musgrave —dueña de SuperValu— informó problemas en 13 de sus 223 tiendas y dijo que el incidente se limitó a un modelo específico de refrigeración. Según RTÉ, todas las tiendas operan con normalidad tras retirar los productos por precaución. En Suecia, Coop reportó entre seis y siete de unos 800 locales, e ICA al menos siete. En Países Bajos, Danfoss —el fabricante danés de los controladores— dijo a la emisora NOS que al menos 17 negocios pequeños, entre carnicerías y tiendas locales, también sufrieron ataques.
Equipos obsoletos y contraseñas por defecto
Danfoss confirmó que sus productos estuvieron involucrados, al igual que en el ataque de octubre en Francia. La empresa atribuyó la debilidad sobre todo a software desactualizado y, en Países Bajos, a sistemas que no estaban en una red segura y conservaban contraseñas por defecto. Al 3 de noviembre, su página de avisos de seguridad no incluía una advertencia sobre estos ataques, de acuerdo con The Hacker News. Stephan Moelans, director ejecutivo de Sabcobel —empresa que opera sistemas de frío para Delhaize—, dijo a medios belgas que cree que los atacantes usaron el mismo método que en Francia y que desde comienzos de octubre trabajaba para proteger los equipos de sus clientes, lo que requería modificaciones físicas.
El antecedente francés ocurrió en la noche del 11 al 12 de octubre, cuando atacantes tomaron el control remoto de controladores Danfoss en supermercados franceses. Las cadenas reportaron entre 150 y 300 tiendas de Intermarché y Netto, además de 80 de Coopérative U, 80 de Carrefour y unas 30 de Monoprix. Los modelos más afectados fueron el AK-SM 800 —sin actualizaciones desde mayo de 2021— y el AK-SC 355, descontinuado en 2016. La fiscalía de París abrió una investigación, y el CERT-FR advierte que las campañas probablemente siguen activas y que restaurar un equipo a la configuración de fábrica no basta, porque sigue siendo vulnerable.
Investigaciones abiertas y exposición global
En Bélgica, la fiscalía federal abrió una investigación penal, y el Centro de Ciberseguridad belga (CCB) indicó que quizá nunca se identifique a los responsables. En Irlanda, el ministro de Justicia, Jim O’Callaghan, fue informado y el Centro Nacional de Ciberseguridad sigue la situación. En Suecia, el Centro Nacional de Ciberseguridad comparte información con agencias nórdicas y europeas. Las autoridades observan que los métodos se parecen a los del caso francés, pero un mismo método no demuestra que los autores sean los mismos.
Un análisis de Forescout publicado el 22 de octubre encontró 12.976 servicios de control de refrigeración expuestos en internet, en 6.017 direcciones IP de 99 países y territorios. Daniel dos Santos, vicepresidente de investigación de Forescout, dijo a ITPro que muchas empresas mantienen estos equipos mucho después de que termina el soporte de su software, lo que abre una brecha entre su vida útil física y su vida digital con soporte. Patrick Lamplmair, director de tecnología de Tributech, sostuvo ante el mismo medio que los parches irán por detrás de los atacantes y que los propios equipos deberían rechazar órdenes que excedan sus límites físicos: “Un congelador nunca debería aceptar una instrucción de calentarse a 50 °C, sin importar quién la envíe”. Las recomendaciones de agencias y especialistas coinciden: retirar estos equipos de la exposición directa a internet, usar VPN o redes protegidas, cambiar contraseñas por defecto, actualizar los equipos con soporte y presupuestar el reemplazo de los que ya no lo tienen. En Chile, donde la infraestructura de frío en supermercados y cadenas de alimentos también depende cada vez más de sistemas conectados, el caso europeo sirve como advertencia sobre los riesgos de no mantener actualizados estos dispositivos.
Con información de DiarioTI