Ciberataque en Francia: cómo un refrigerador inteligente se convirtió en arma
Irán es acusado de sabotear 300 supermercados franceses explotando fallas en controladores Danfoss.
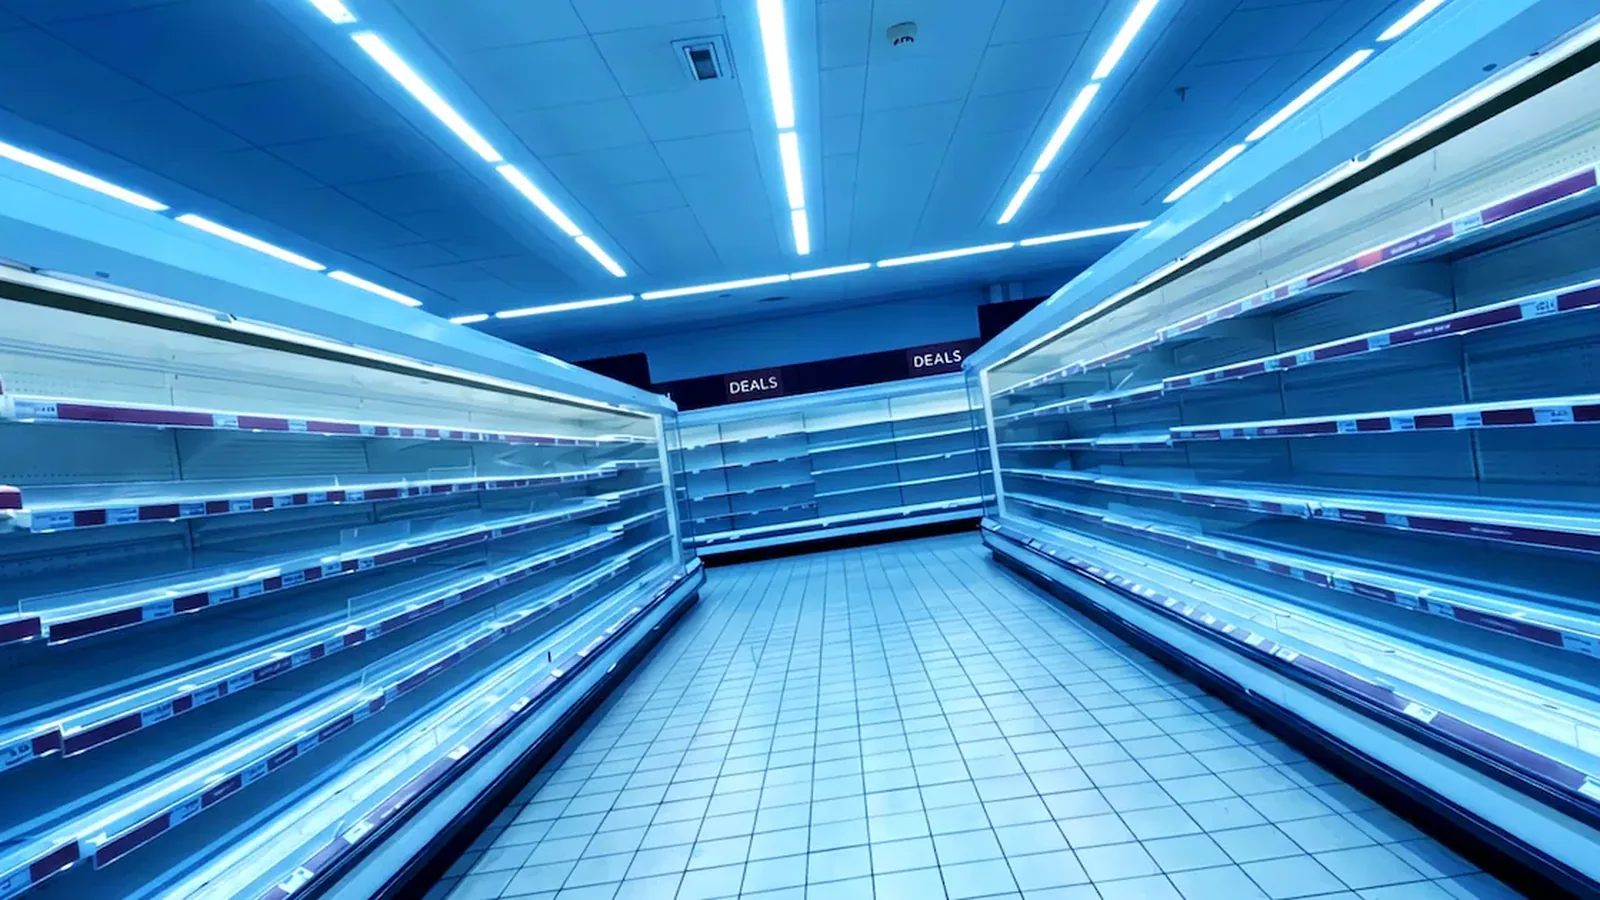
El lunes 9 de noviembre, el ministro de Relaciones Exteriores francés, Jean-Noël Barrot, confirmó lo que hasta entonces era un misterio: el ataque masivo a supermercados en Francia fue obra del Cuerpo de la Guardia Revolucionaria Islámica de Irán. Lo calificó como el primer ciberataque de sabotaje a gran escala en territorio francés y anunció sanciones a nivel europeo. El embajador iraní fue citado a la cancillería este martes, y Barrot advirtió que Francia también podría responder con medidas cibernéticas propias.
El cerebro de la sala de frío
Un supermercado moderno tiene decenas de vitrinas, congeladores y cámaras frigoríficas. Todos responden a un equipo central que fija temperaturas, programa ciclos de descongelamiento y dispara alarmas. En buena parte de Europa, ese cerebro lo fabrica Danfoss. Sus modelos AK-SM y AK-SC incluyen una interfaz web para que las empresas de mantenimiento administren muchos locales sin moverse de la oficina.
En Francia, los supermercados suelen externalizar la refrigeración a terceros, así que muchas cadenas ni siquiera controlaban la seguridad de esos equipos. Miles de estos controladores quedaron conectados directamente a Internet, sin VPN ni red privada de por medio. El día después del ataque, el investigador Baptiste Robert, de Predicta Lab, contó 2.752 sistemas Danfoss expuestos, 1.590 de ellos en Francia. El buscador Shodan registraba más de 4.500.
Una contraseña que es la fecha del día
Lo que había detrás de esas pantallas de inicio de sesión ya estaba documentado. En marzo de 2025, Danfoss publicó un aviso de seguridad sobre su gestor AK-SM 800A, a partir de una falla que le reportó Team82, el equipo de investigación de la firma Claroty. Con el tiempo, los investigadores documentaron tres fallas en total. La primera, registrada como CVE-2025-41450, es la más llamativa: un mecanismo oculto de “código del día” que permitía saltarse la contraseña del administrador. El equipo genera cada día una clave de acceso a partir de su propia fecha. Team82 reconstruyó el algoritmo y comprobó que, con él, cualquiera podía obtener una sesión de administrador sin conocer la clave real. El experto británico Kevin Beaumont lo resumió en redes el mismo 12 de octubre: el usuario era “admin” y la contraseña cambiaba todos los días… a la fecha actual. Añadió que el proceso era fácil de automatizar con un script.
La segunda falla, CVE-2025-41451, permitía inyectar comandos del sistema operativo a través del campo de contraseña del correo de alarmas, lo que abre la puerta a ejecutar código a distancia. La tercera provocaba la caída de la interfaz de administración. Danfoss corrigió los problemas en las versiones R4.2 y R4.3.1 de su firmware, pero buena parte de los equipos atacados en Francia nunca iban a recibir ese parche: eran modelos antiguos como el AK-SM 800, que dejó de tener soporte en mayo de 2021, y el AK-SC 355, retirado en 2016.
Descongelar hasta quemar
Una vez adentro, los atacantes no necesitaron malware sofisticado. Usaron una función legítima del sistema: el descongelamiento automático, que en condiciones normales derrite la escarcha de los serpentines durante unos minutos. La orden fue mantenerlo encendido de forma indefinida, de noche, con los locales cerrados y las alarmas desactivadas. Tras seis horas de descongelamiento continuo, muchas vitrinas llegaron a 50 °C, y un supermercado en Normandía reportó equipos a 80 °C. En algunos locales el calor derritió componentes o provocó incendios, y los rociadores contra fuego terminaron de dañar lo que quedaba. Solo un Intermarché de Issy-les-Moulineaux botó varias toneladas de productos.
El golpe alcanzó a más de 300 tiendas de Intermarché y Netto, 80 de Coopérative U, 80 de Carrefour, una treintena de Monoprix y varios E.Leclerc. Las autoridades contabilizaron entre 15 y 20 incendios. La alerta de ANSSI mencionó además los supervisores XWEB de Copeland y su marca Dixell, con fallas similares. El 2 de noviembre, el patrón se repitió en más de 100 supermercados de Bélgica, Luxemburgo, Suecia, Países Bajos, Irlanda, Estonia, Finlandia y Portugal, entre otros. Esa misma noche fueron atacados tres centros de almacenamiento del servicio nacional de sangre francés, donde los atacantes configuraron los refrigeradores de plasma para llegar a 110 °C. El sistema de monitoreo dio aviso a tiempo y el personal alcanzó a intervenir.
Para Chile, el caso es una advertencia: la infraestructura de frío industrial también se conecta a Internet, y si no se actualiza o protege, puede ser vulnerable. Aunque no hay reportes de ataques similares en el país, la dependencia de equipos como los de Danfoss o Copeland es global. La lección es clara: una contraseña débil o un equipo sin soporte pueden convertir un refrigerador en un arma.
Con información de La Tercera